Testy penetracyjne to kontrolowane ataki na zasoby organizacji — forma etycznego hakowania. Pentesty ujawniają faktyczny poziom bezpieczeństwa i identyfikują ryzyka. SC2labs oferuje:
- Testy aplikacji webowych i API
- Testy aplikacji mobilnych
- Testy PCI
- Testy wewnętrzne i zewnętrzne
- Black-box / Gray-box / White-box
Skupione na wykrywaniu podatności w funkcjonalnościach aplikacji/API, z użyciem metodyk OWASP ASVS i NIST SP 800-95 (analiza dynamiczna manualna i automatyczna oraz statyczna analiza kodu).
Inspekcje bezpieczeństwa funkcjonalności, architektury, komunikacji urządzenie-serwer, mechanizmów uwierzytelniania i autoryzacji oraz ochrony danych; testy logiki biznesowej pod kątem nadużyć.
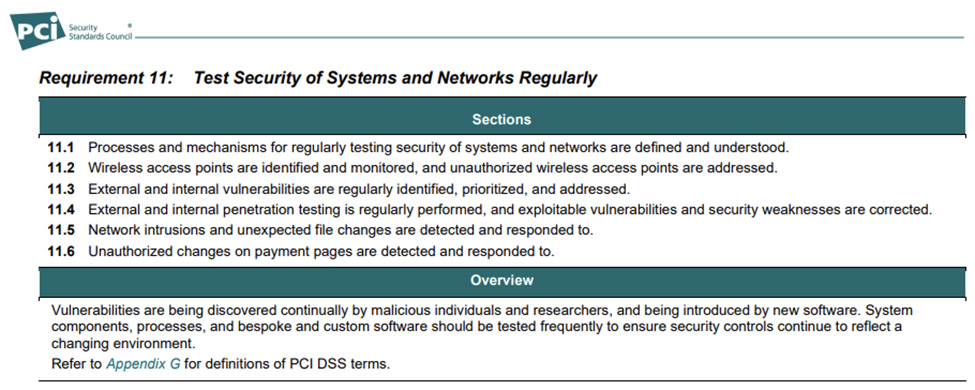
Pentest PCI ma specyficzne wymagania PCI DSS (11.4.1, 11.4.2, 11.4.5) — testy wewnętrzne i zewnętrzne co najmniej raz w roku oraz testy segmentacji sieci dla całego środowiska danych kart (CDE).
Audytorzy oceniają stan bezpieczeństwa sieci sprawdzoną metodyką. Testy zewnętrzne prowadzone spoza perymetru, wewnętrzne — zdalnie przez VPN (maszyna Kali Linux). Obejmuje platformy AWS, Azure i Google Cloud.
NIST 800-115, OWASP WSTG, OWASP ASVS, OWASP MASVS, OSSTMM. Scenariusz: analiza wstępna, testy i analiza podatności, weryfikacja przez kontrolowane ataki, ocena ryzyka, szczegółowy raport.
Zespół pentesterów (10–15+ lat doświadczenia) z certyfikatami CISSP, CEH, OSCP, OSCE, OSEE, niezależny od zespołu zarządzającego testowanymi systemami i od asesorów QSA.