Audyt PCI DSS to szczegółowe badanie bezpieczeństwa systemu przetwarzania kart płatniczych organizacji. Audyt PCI QSA obejmuje działania on-site i off-site i jest prowadzony przez Qualified Security Assessor (QSA).
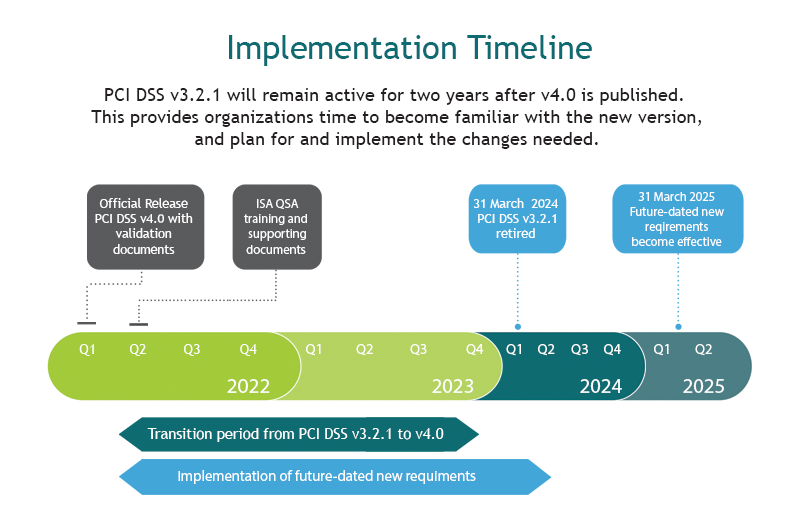
Opublikowana w marcu 2022 r. wersja 4.0 zastępuje wersję 3.2.1.
- Dostawcy usług poziomu 1 przetwarzający ponad 300 000 transakcji rocznie.
- Akceptanci poziomu 1 przetwarzający ponad 6 000 000 transakcji rocznie.
- Inne podmioty wymagane przez ich acquirera.
Coroczny audyt on-site przez certyfikowanego QSA lub ISA (RoC i AoC) oraz zewnętrzny skan podatności (PCI ASV) wykonywany kwartalnie przez Approved Scanning Vendor.
Kickoff i planowanie. Omówienie procesu certyfikacji, punktów kontaktu, harmonogramu i mapy projektu.
Faza przygotowania. Szkolenie/warsztat PCI DSS; scoping; Pre-Assessment lub pełna analiza GAP; wsparcie remediacji/doradcze.
Walidacja formalna. Po potwierdzeniu wszystkich kontroli rozpoczyna się ocena on-site.
Raportowanie w ciągu 3 tygodni. Produkty: PCI DSS RoC, PCI AoC, Certificate of Compliance. Wsparcie ciągłe po certyfikacji.
Może Cię również zainteresować:
Źródło: PCI SSC Document Library.